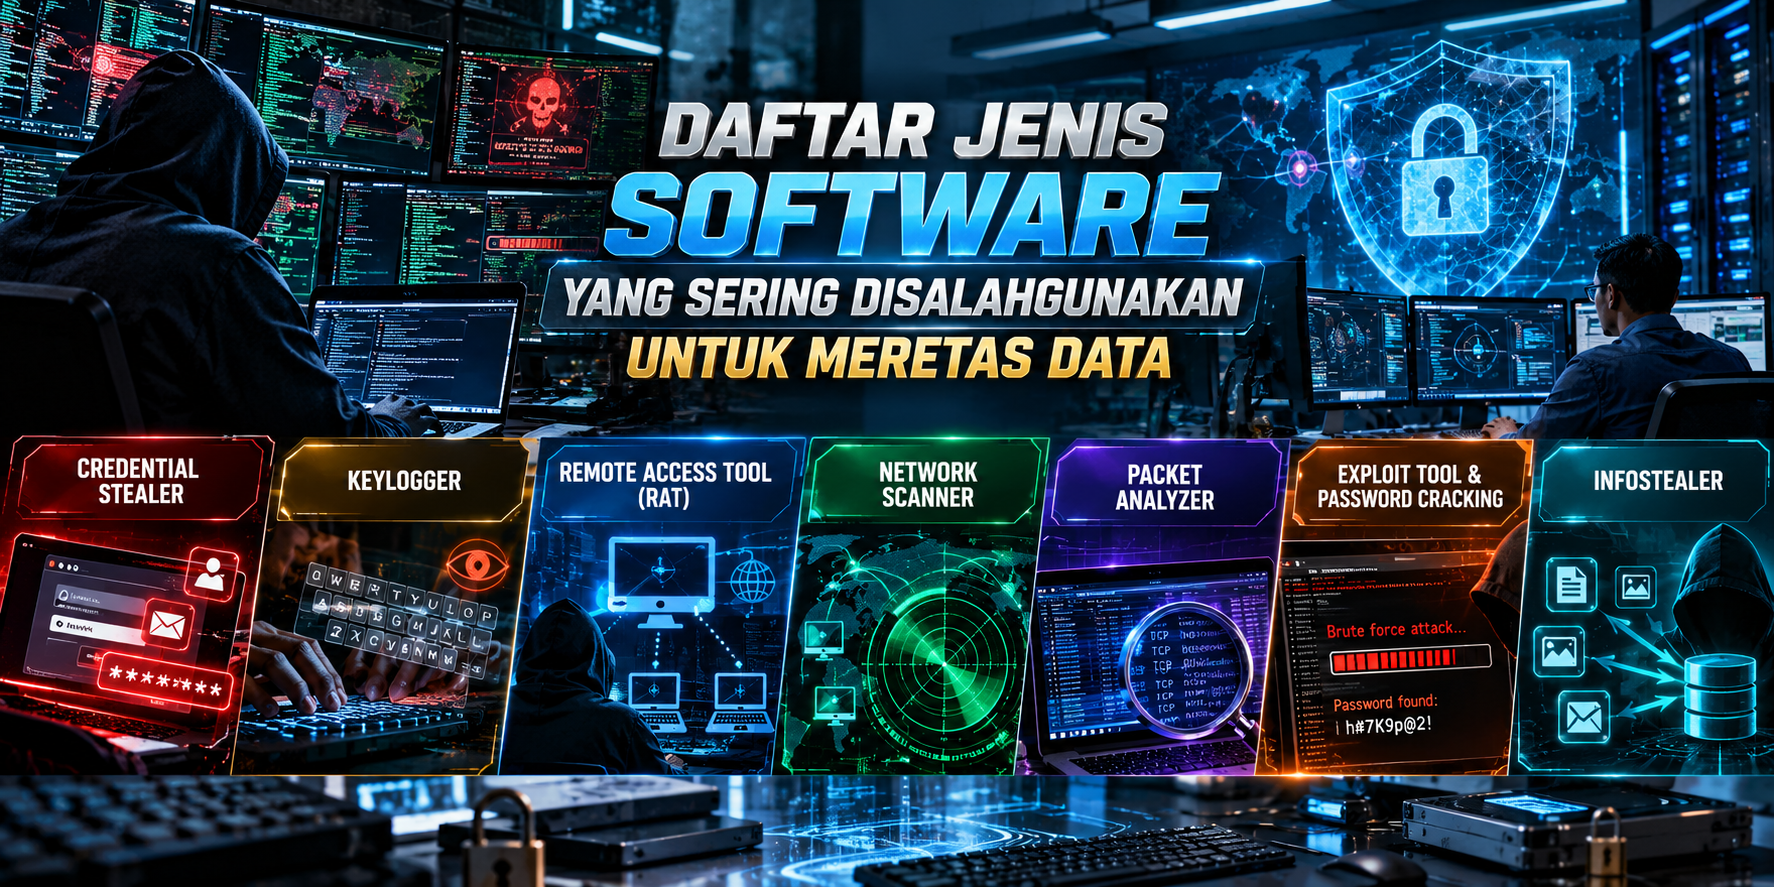
Daftar Jenis Software Yang Sering Disalahgunakan Untuk Meretas Data mencakup berbagai perangkat yang sebenarnya memiliki fungsi sah dalam administrasi sistem, pengujian keamanan, dan riset. Risiko muncul ketika pelaku menyalahgunakannya tanpa izin untuk mencuri kredensial, memantau aktivitas, mengambil data, atau mempertahankan akses ke perangkat korban. CISA dan MITRE ATT&CK mendokumentasikan beragam teknik serta perangkat lunak yang dapat muncul dalam aktivitas serangan siber. Karena itu, pemahaman terhadap kategorinya membantu pengguna dan organisasi mengenali ancaman tanpa perlu mempelajari cara melakukan peretasan.
Ringkasan : Daftar Jenis Software Yang Sering
- Administrator dan profesional keamanan dapat memakai perangkat administrasi maupun pengujian secara sah, tetapi pelaku juga dapat menyalahgunakannya tanpa izin.
- Credential stealer, keylogger, RAT, dan infostealer dapat menargetkan informasi sensitif pada perangkat korban.
- Pengguna dan organisasi dapat memperkuat pencegahan melalui pembaruan sistem, autentikasi kuat, pemantauan aktivitas, perlindungan endpoint, dan pengendalian hak akses.
Daftar Jenis Software Yang Sering Disalahgunakan Untuk Meretas Data
Tidak semua perangkat yang berkaitan dengan keamanan siber termasuk malware. Administrator jaringan dan profesional keamanan memakai berbagai alat untuk menguji sistem, menganalisis lalu lintas, mengelola perangkat, serta menemukan kelemahan sebelum pihak lain mengeksploitasinya.
Namun, penyerang dapat menyalahgunakan kemampuan yang sama. MITRE ATT&CK, misalnya, mendokumentasikan perangkat lunak dan teknik yang muncul dalam berbagai operasi ancaman dunia nyata. Kerangka tersebut membantu organisasi memahami perilaku serangan berdasarkan taktik dan teknik, bukan hanya berdasarkan nama program.
Beberapa kategori yang perlu mendapat perhatian mencakup credential stealer, keylogger, remote access tool, network scanner, packet analyzer, perangkat eksploitasi kerentanan, password-cracking tool, dan infostealer. Pengguna perlu memahami kategori tersebut untuk kepentingan pertahanan sekaligus tetap mematuhi izin serta ketentuan hukum yang berlaku.
Pencuri Kredensial dan Keylogger Menargetkan Informasi Sensitif
Pelaku dapat memakai credential stealer untuk memperoleh informasi autentikasi. Targetnya dapat mencakup nama pengguna, kata sandi, token sesi, atau data lain yang memungkinkan pengambilalihan akun.
Sementara itu, keylogger merekam input papan ketik. Dalam konteks berbahaya, penyerang dapat memanfaatkannya untuk memperoleh kredensial dan informasi lain yang korban ketik. Namun, teknik pencurian kredensial memiliki cakupan lebih luas daripada sekadar perekaman keyboard karena penyerang juga dapat menargetkan penyimpanan kredensial pada sistem.
Infostealer bekerja dengan cakupan yang lebih luas. Malware dalam kategori ini dapat menargetkan berbagai informasi pada perangkat, termasuk data autentikasi dan informasi aplikasi tertentu. Ketika pelaku berhasil mengambil alih satu akun, mereka dapat mencoba memanfaatkannya untuk membuka akses ke layanan lain.
Pengguna dapat mengurangi risiko dengan memakai kata sandi unik dan autentikasi multifaktor. Organisasi juga perlu membatasi hak akses serta memantau pola login yang tidak biasa. CISA mendorong penggunaan autentikasi multifaktor sebagai salah satu langkah penting untuk memperkuat keamanan akun.
Remote Access Tool Dapat Berubah Menjadi Sarana Serangan
Perangkat remote access memiliki fungsi sah karena administrator dapat memakainya untuk mengelola komputer dari lokasi berbeda. Tim dukungan teknis juga memanfaatkan perangkat semacam ini ketika membantu pengguna dari jarak jauh.
Masalah muncul ketika seseorang memasang atau menjalankan perangkat tersebut tanpa izin. Dalam skenario itu, penyerang dapat memperoleh akses jarak jauh lalu menjalankan aktivitas lain melalui komputer korban.
Sebagian malware juga termasuk kategori Remote Access Trojan atau RAT. Pengembang malware menciptakan perangkat semacam ini untuk memberi pelaku kendali terhadap sistem yang mereka infeksi. Karena kemampuan setiap malware berbeda, dampaknya dapat mencakup pengawasan, pencurian informasi, hingga pemasangan komponen berbahaya tambahan.
Organisasi perlu menentukan aplikasi remote access yang boleh beroperasi dan menghapus perangkat yang tidak memperoleh persetujuan. Selain itu, tim keamanan dapat memantau koneksi keluar serta memeriksa inventaris perangkat lunak untuk menemukan aplikasi yang melanggar kebijakan.
Scanner Jaringan dan Alat Analisis Memiliki Fungsi Ganda
Network scanner membantu administrator mengenali perangkat, layanan, dan konfigurasi dalam jaringan. Profesional keamanan memakainya untuk inventarisasi serta pengujian sistem setelah memperoleh izin.
Penyerang juga dapat melakukan pemindaian untuk mengumpulkan informasi mengenai lingkungan target. MITRE ATT&CK mengelompokkan berbagai teknik penemuan yang membantu pelaku memahami sistem, jaringan, akun, dan layanan setelah mereka memperoleh akses.
Packet analyzer atau penganalisis paket juga memiliki fungsi sah dalam pemecahan masalah jaringan. Administrator dapat memanfaatkannya untuk memahami komunikasi dan mencari sumber gangguan. Namun, seseorang yang menangkap lalu lintas tanpa otorisasi dapat membahayakan informasi pada lingkungan yang kurang terlindungi.
Karena itu, organisasi sebaiknya menerapkan enkripsi pada layanan penting dan melakukan segmentasi jaringan sesuai kebutuhan. Tim keamanan juga perlu membatasi akses administratif agar pengguna biasa tidak memperoleh kemampuan yang tidak mereka perlukan.
Alat Eksploitasi dan Password Cracking Memerlukan Pengawasan Ketat
Profesional keamanan memakai perangkat eksploitasi dalam lingkungan pengujian yang terkendali untuk memverifikasi kerentanan. Pengujian tersebut membantu organisasi menilai dampak kelemahan sebelum menentukan prioritas perbaikan.
Namun, perangkat yang sama dapat menjadi ancaman ketika seseorang menggunakannya terhadap sistem tanpa izin. CISA secara rutin menerbitkan Known Exploited Vulnerabilities Catalog untuk membantu organisasi memprioritaskan perbaikan terhadap kerentanan yang memiliki bukti eksploitasi di dunia nyata.
Perangkat password cracking juga memiliki fungsi sah dalam audit keamanan. Tim keamanan, misalnya, dapat memakainya untuk menilai ketahanan kebijakan kata sandi pada sistem yang telah memperoleh izin. Penyalahgunaan terjadi ketika seseorang mencoba memperoleh kredensial yang bukan miliknya.
Pertahanan tidak cukup hanya mengandalkan kata sandi yang rumit. Pengguna sebaiknya memakai kata sandi unik untuk setiap layanan. Sementara itu, organisasi dapat menambahkan autentikasi multifaktor serta mekanisme perlindungan terhadap percobaan login berulang.
Pencegahan Lebih Penting daripada Mengenal Nama Software
Nama perangkat lunak dapat berubah, sedangkan teknik serangan terus berkembang. Karena itu, organisasi sebaiknya memusatkan pertahanan pada perilaku mencurigakan, kelemahan sistem, hak akses, serta aktivitas jaringan yang menyimpang.
Pembaruan sistem menjadi langkah mendasar karena penyerang sering mencari perangkat yang masih menyimpan kerentanan. Organisasi dapat memanfaatkan katalog KEV CISA sebagai salah satu referensi untuk menentukan kelemahan yang perlu memperoleh perhatian lebih cepat.
Pengguna juga perlu berhati-hati terhadap lampiran, aplikasi, dan tautan dari sumber yang tidak mereka kenal. Perlindungan endpoint, pencadangan data, autentikasi multifaktor, segmentasi jaringan, dan prinsip hak akses minimum dapat membatasi dampak ketika satu lapisan keamanan gagal.
Selain itu, organisasi perlu menyiapkan prosedur respons insiden. Ketika tim menemukan aktivitas mencurigakan, mereka dapat mengisolasi perangkat, menjaga bukti yang relevan, mereset kredensial yang terdampak, serta memulihkan layanan sesuai prosedur internal.
Penutup
Daftar Jenis Software Yang Sering Disalahgunakan Untuk Meretas Data menunjukkan bahwa ancaman tidak selalu berasal dari perangkat yang sejak awal berfungsi sebagai malware. Pelaku juga dapat menyalahgunakan alat administrasi, pemindaian, analisis jaringan, dan pengujian keamanan yang memiliki fungsi sah. Karena itu, pengguna perlu memperhatikan izin, perilaku aplikasi, hak akses, serta aktivitas akun dan jaringan. Organisasi dapat memperkuat perlindungan melalui pembaruan sistem, autentikasi multifaktor, pemantauan endpoint, dan pengelolaan kerentanan. Pada akhirnya, pemahaman terhadap kategori ancaman membantu masyarakat meningkatkan pertahanan tanpa mengubah perangkat keamanan menjadi panduan untuk melakukan serangan.
Baca Juga: Moge Terbaru Aston Martin
FAQ
Apakah semua software keamanan dapat digunakan untuk meretas?
Tidak. Banyak perangkat keamanan mendukung administrasi, riset, pengujian, dan pertahanan. Penyalahgunaan terjadi ketika seseorang memakai perangkat tersebut tanpa izin untuk mengakses atau mengambil data.
Apa perbedaan infostealer dan keylogger?
Keylogger berfokus pada perekaman input keyboard. Sementara itu, infostealer dapat menargetkan berbagai jenis informasi pada perangkat. Kemampuan setiap program tetap bergantung pada fungsi yang pengembang tanamkan di dalamnya.
Apakah remote access software selalu berbahaya?
Tidak. Perusahaan dan teknisi memakai akses jarak jauh secara sah untuk administrasi serta dukungan. Risiko muncul ketika pihak yang tidak memiliki izin memperoleh atau mempertahankan akses tersebut.
Bagaimana cara melindungi akun dari pencurian kredensial?
Gunakan kata sandi unik, aktifkan autentikasi multifaktor, dan hindari memasukkan kredensial pada halaman yang tidak terpercaya. Organisasi juga dapat memantau aktivitas login dan membatasi hak akses sesuai kebutuhan.
Apa yang harus dilakukan jika perangkat diduga terinfeksi?
Pengguna dapat memutuskan koneksi atau mengisolasi perangkat sesuai prosedur organisasi, kemudian menghubungi tim keamanan atau tenaga profesional. Jika insiden membutuhkan investigasi, tim sebaiknya menjaga bukti penting dan menghindari tindakan yang dapat merusak jejak kejadian.